Ažurirano u kolovozu 2026.: ovaj je članak proširen i usklađen s novim standardima — uključuje svježe podatke o HTTPS usvojenosti, ispravke za EV certifikate, novi raspored trajanja certifikata (398→47 dana) te proširena pitanja. Original objavljen u lipnju 2025.
Danas gotovo 90% svih web stranica prema zadanim postavkama koristi HTTPS (W3Techs, kolovoz 2026.), a 98,6% ljudskog prometa na webu je šifrirano (Cloudflare Radar, 2026.). Iza tog skoka stoji i besplatna automatizacija: Let’s Encrypt danas štiti više od 700 milijuna web stranica i svakodnevno izdaje oko 10 milijuna certifikata.
Ako imate ili planirate imati web stranicu, razumijevanje što je SSL certifikat i zašto je ključan za vašu stranicu pomaže u zaštiti korisnika, poboljšanju vidljivosti na tražilicama te izgradnji povjerenja među posjetiteljima. U nastavku objašnjavam kako certifikat radi, koje vrste postoje i što se u međuvremenu promijenilo — od uklanjanja EV indikatora iz adresne trake do skraćivanja životnog vijeka certifikata na 47 dana.
Što je SSL certifikat?
SSL certifikat (danas točnije TLS certifikat) je datoteka kojom poslužitelj dokazuje kontrolu nad domenom i omogućuje šifriranu vezu između preglednika i poslužitelja. Naziv „SSL” zadržao se iz povijesnih razloga, iako moderni web koristi protokol TLS 1.2/1.3.
Kada je stranica zaštićena certifikatom, adresa počinje s https:// umjesto http://, a uz adresu se prikazuje ikona lokota. To su vizualni pokazatelji da je veza šifrirana i da podaci koje korisnik unosi nisu čitljivi trećoj strani koja bi ih presrela na mreži.
Kako SSL certifikat funkcionira?
SSL/TLS handshake je kratka razmjena u kojoj preglednik i poslužitelj dogovaraju šifriranu vezu — odvija se u milisekundama i za korisnika je nevidljiva.
Proces ukratko:
- Korisnik otvara
https://stranicu — preglednik traži identifikaciju. - Poslužitelj šalje certifikat s javnim ključem.
- Preglednik provjerava valjanost certifikata (potpis, datum, poklapanje domene, lanac povjerenja).
- Ako je sve u redu, dogovara se zajednički ključ i sav daljnji promet je šifriran.
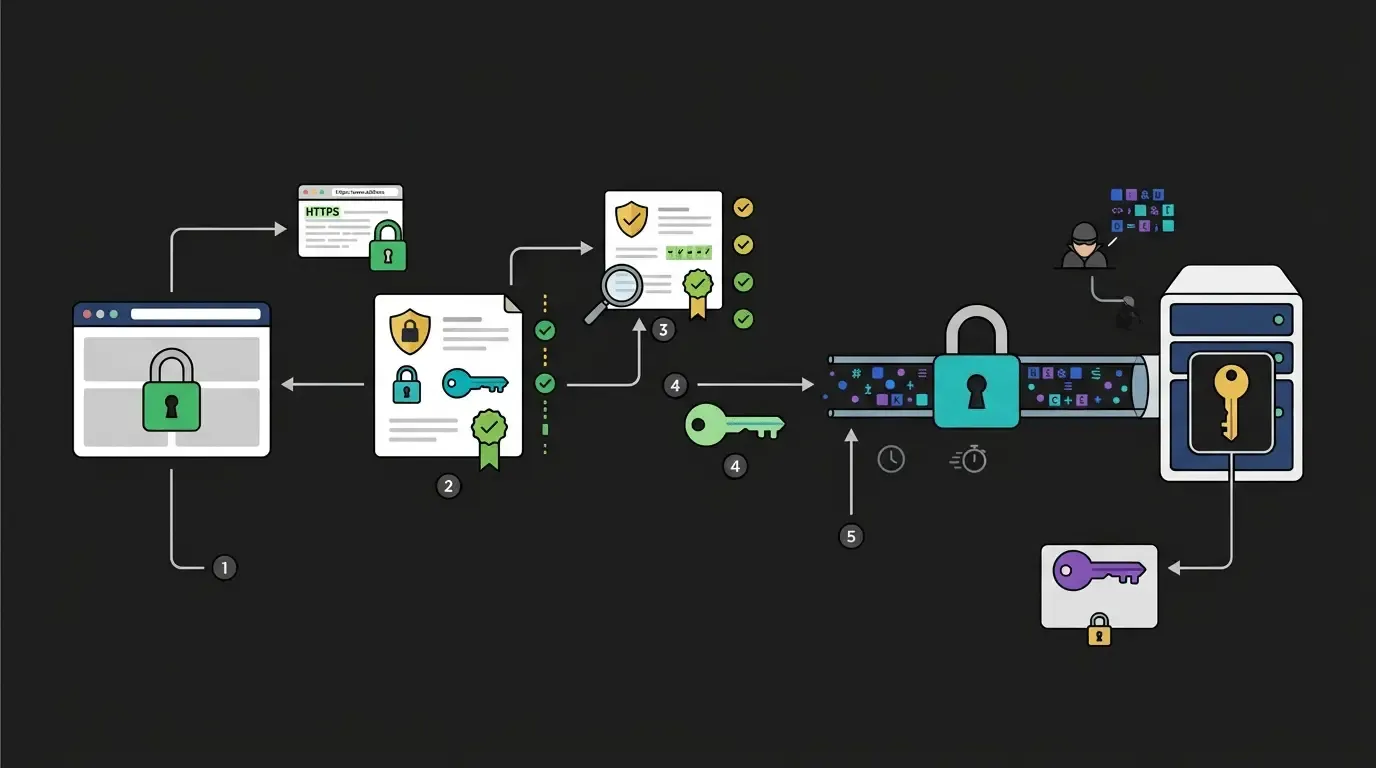
Certifikat koristi asimetričnu enkripciju — javni ključ šifrira, privatni dešifrira. Samo vlasnik privatnog ključa može pročitati podatke poslane javnim ključem, pa su presretnuti podaci bez ključa beskorisni.
Vrste SSL certifikata
Razina provjere identiteta (DV/OV/EV) i opseg pokrivanja (jedna domena / wildcard / više domena) dvije su neovisne odluke — za Google rangiranje sve valjane opcije vrijede jednako.
| Vrsta | Razina provjere | Izdavanje | Idealno za | Napomena za SEO |
|---|---|---|---|---|
| DV (Domain Validation) | samo vlasništvo domene | minute–sati, automatizirano | blogovi, manje stranice, većina obrta | isti signal kao OV/EV |
| OV (Organization Validation) | domena + identitet organizacije | nekoliko dana | male i srednje tvrtke | isti signal kao DV/EV |
| EV (Extended Validation) | opsežna provjera pravnog statusa | tjedan+ | banke, veće korporacije (gdje je ljudsko povjerenje ključno) | isti signal; naziv tvrtke više se ne prikazuje u traci od Chrome 77 (2019.) i Firefox 70 — vidi se tek u detaljima lokota |
| Wildcard | DV/OV razina, neograničeno poddomena (*.vasastranica.hr) | kao DV/OV | stranice s mnogo poddomena | pokrivanje ne utječe na rangiranje |
| Multi-Domain / SAN | DV/OV razina, više različitih domena u jednom certifikatu | kao DV/OV | organizacije s više domena | praktičnost upravljanja, ne rang faktor |
Google ne dokumentira razliku u rangiranju između DV/OV/EV niti između besplatnog Let’s Encrypt i plaćenog izdavatelja — skuplji certifikat kupuje ljudsko povjerenje, ne poziciju.
Koliko traju certifikati i zašto je automatizacija obavezna
Maksimalni životni vijek javnih TLS certifikata skraćuje se postupno s 398 dana na 47 dana — ručno obnavljanje uskoro više neće biti izvedivo.
Raspored koji je CA/B Forum (SC-081v3) izglasao uz podršku Applea, Googlea, Mozille i Microsofta:
| Razdoblje | Najdulje trajanje certifikata | Ponovna upotreba DV provjere |
|---|---|---|
| danas – 14.3.2026. | 398 dana | 398 dana |
| od 15.3.2026. | 200 dana | 200 dana |
| od 15.3.2027. | 100 dana | 100 dana |
| od 15.3.2029. | 47 dana | 10 dana |
Let’s Encrypt paralelno sužava vlastite profile: standardnih 90 dana → opcijski 45-dnevni (2026.) → 45 dana kao zadano u idućim godinama. S intervalom od 10 dana za ponovnu validaciju domene, automatizacija putem ACME protokola postaje obavezna, a ne preporučena. Ako certifikat istekne, preglednik prikazuje cjelozaslonsko upozorenje, a ne blagu „Not Secure” oznaku kao kod običnog HTTP-a.
Zašto je SSL certifikat bitan za web stranice?
Certifikat više nije luksuz nego uvjet rada - bez njega gubite povjerenje korisnika, dio SEO signala i pristup modernim mogućnostima preglednika.
- Sigurnost korisničkih podataka: štiti obrasce, prijave i plaćanja od presretanja na mreži.
- Povjerenje korisnika: lokot i
https://ulijevaju povjerenje; HTTP stranice Chrome od srpnja 2018. (verzija 68) označava natpisom „Not Secure” izravno u traci - znatno veći problem za konverziju od samog ranking signala. - SEO prednost — nijansirano: Google od 2014. koristi HTTPS kao lagani signal (manje od 1% upita, tiebreaker među inače jednakim stranicama). Važnija je posredna korist: manji bounce, veći CTR i ispravan canonical.
- Zaštita od phishinga: phishing stranice rjeđe prolaze validaciju i češće ostaju na HTTP-u.
- Usklađenost s propisima: za prikupljanje osobnih podataka GDPR i srodni propisi zahtijevaju enkripciju.
SEO prednosti SSL certifikata
HTTPS danas pomaže SEO-u na dva odvojena načina - kao lagani ranking signal i kao uvjet za ispravan canonical - ali loš certifikat može i odmoći.
- Lagani signal od 2014.: Google ga je najavio kao „very lightweight signal” - neće podići slabu stranicu iznad jake.
- Canonical preferencija: Google danas preferira HTTPS verziju kao canonical u odnosu na ekvivalentni HTTP — osim kad postoji nevaljan certifikat, nesigurne ovisnosti (osim slika), preusmjeravanje HTTPS→HTTP ili
rel="canonical"koji pokazuje na HTTP. HSTS to ne može preglasati. - Korisničko ponašanje: manji bounce na sigurnim stranicama, veći CTR jer
https://djeluje profesionalnije, brže učitavanje jer moderni preglednici za HTTP/2 u praksi traže HTTPS.
Stranica s isteklim certifikatom ne ponaša se kao obični HTTP s malim upozorenjem, nego preglednik prikaže cjelozaslonsko upozorenje (tzv. interstitial) koje blokira ulaz dok korisnik ručno ne potvrdi rizik - većina tada odustane. Jedan poznati slučaj e-trgovine zamijenjen je za Google Panda kaznu - promet je pao na dan ažuriranja algoritma, a pravi uzrok bio je istekli certifikat. Nakon obnove promet se vratio unutar tjedan dana.Više o tehničkim temeljima rangiranja pišem u članku o tehničkom SEO-u, a o brzini i Core Web Vitals u vodiču za Core Web Vitals.
Kako prepoznati je li web stranica sigurna?
Pogledajte adresnu traku: valjana HTTPS veza ima https:// i zatvoreni lokot - detalje provjeravate klikom na lokot.
Ako vidite crvena upozorenja poput „Veza nije sigurna” ili cjelozaslonski interstitial, certifikat je nevaljan, istekao ili ne pokriva domenu. Kod valjane veze klik na lokot prikazuje izdavatelja, valjanost i pokrivene domene; kod EV certifikata naziv organizacije danas se vidi tek u tom prozoru, ne više u samoj traci.
Kako implementirati SSL certifikat?
Prelazak na HTTPS je migracija stranice - svaki URL treba 301 preusmjeriti, popraviti mixed content i ažurirati poveznice.
Koraci:
- Nabavite certifikat — besplatan Let’s Encrypt (automatiziran) ili plaćeni kod hostinga.
- Instalirajte ga na poslužitelj (cPanel/hPanel/Plesk — često jedan klik).
- Napravite 301 preusmjeravanje svih HTTP URL-ova na HTTPS (ne 310).
- Popravite mixed content — elemente koji se i dalje učitavaju preko HTTP-a.
- Ažurirajte interne poveznice,
canonicaloznake, XML sitemap irobots.txt. - Dodajte HTTPS verziju u Google Search Console i provjerite HTTPS izvještaj.
- Razmotrite HSTS zaglavlje (Strict-Transport-Security) — preglednik tada i ručno upisani
http://odmah diže na HTTPS.
Najčešće greške koje treba izbjeći
- Mixed content — slike/skripte i dalje preko HTTP-a na HTTPS stranici.
- Istekli certifikati — uz 47-dnevni ciklus automatizacija je obavezna; pratite obnove.
- Neispravna preusmjeravanja — lančana ili privremena (302) umjesto trajnih (301).
- Nedostaju canonical oznake za HTTPS verziju.
- Zaboravljen HSTS — bez njega prvi zahtjev i dalje ide nesigurno.
Većina hostinga danas nudi besplatne certifikate i automatsku obnovu. Na WordPressu prijelaz dodatno olakšava dodatak poput Really Simple SSL, ali mixed content i preusmjeravanja i dalje provjerite ručno. Ako želite da migraciju odradim umjesto vas, nudim održavanje web stranica i managed WordPress hosting gdje su certifikati i obnove dio paketa.
Često postavljana pitanja o SSL certifikatu
Trebam li SSL certifikat i za jednostavan blog bez plaćanja?
Da. Chrome označava svaki HTTP kao „Not Secure” od 2018., a korisnici napuštaju takve stranice bez obzira na sadržaj. Osim povjerenja, bez HTTPS-a gubite i HTTP/2 prednosti te otežavate ispravan canonical.
Je li besplatan Let’s Encrypt certifikat dovoljan ili trebam plaćeni?
Za većinu stranica jest — enkripcija je ista, a Google ih tretira jednako. Plaćeni OV/EV ima smisla kad vam treba ljudska provjera identiteta organizacije (npr. financije), ne bolji ranking.
Ima li EV certifikat danas smisla?
Samo ako vam je važna provjera identiteta u detaljima certifikata. Vizualna prednost u adresnoj traci uklonjena je 2019. (Chrome 77, Firefox 70) jer istraživanja pokazuju da korisnici ne donose sigurnije odluke na temelju tog indikatora.
Koliko traje SSL certifikat?
Danas do 398 dana, ali od 15. ožujka 2026. najviše 200 dana, pa 100 dana od 2027. i 47 dana od 2029. Za sajtove s automatizacijom promjena je nevidljiva; bez nje postaje rizik od isteka.
Što se događa ako certifikat istekne?
Preglednik prikazuje cjelozaslonsko upozorenje i većina posjetitelja odustaje. Google pritom može preokrenuti preferenciju s HTTPS na HTTP kao canonical i, kod većih problema, privremeno smanjiti crawl HTTPS verzije.
Utječe li SSL izravno na Google rangiranje?
Kao lagani signal (2014., tiebreaker). Veći SEO učinak je posredan — kroz manji bounce, veći CTR, ispravan canonical i eliminaciju „Not Secure” upozorenja.
Zaključak
SSL (točnije TLS) certifikat danas nije opcija nego temelj svake ozbiljne stranice. Osigurava privatnost, gradi povjerenje i zadovoljava i korisnike i tražilice. Uz 90% weba već na HTTPS-u i životnim vijekom koji se spušta na 47 dana, pitanje više nije trebate li certifikat nego imate li automatizaciju koja ga drži valjanim.
Ako ga još nemate, sada je pravi trenutak - tehnički je to jedan od najjednostavnijih koraka s najvećim učinkom na sigurnost i percepciju vaše stranice. Javite mi se ako želite pomoć s instalacijom i prelaskom na HTTPS.
Izvori
- W3Techs, Usage statistics of Default protocol https: w3techs.com
- TechnologyChecker, HTTPS Adoption 2026: technologychecker.io
- ISRG, 2025 ISRG Annual Report: isrg.org
- Let’s Encrypt, 10 Years of Let’s Encrypt Certificates: letsencrypt.org
- Chromium, EV UI Moving to Page Info: chromium.googlesource.com
- BleepingComputer, Chrome 77 Released With Removed EV Certificate Indicator: bleepingcomputer.com
- DigiCert, TLS Certificate Lifetimes Will Officially Reduce to 47 Days: digicert.com
- GlobalSign, A Complete 47-day Certificate Validity Q&A: globalsign.com
- Search Engine Journal, HTTPS As A Google Ranking Factor: searchenginejournal.com
- Patrick Stox, HTTPS for SEO: patrickstox.com
- Patrick Stox, SSL/TLS Certificates: patrickstox.com
- Google, HTTPS report - Search Console Help: support.google.com
Podijeli članak: